Logto は、モダンなアプリや SaaS 製品向けに設計された Auth0 の代替です。 Cloud と オープンソース の両方のサービスを提供し、アイデンティティと管理 (IAM) システムを迅速に立ち上げるのに役立ちます。認証 (Authentication)、認可 (Authorization)、マルチテナント管理を すべて一つに まとめて楽しんでください。
Logto Cloud で無料の開発テナントから始めることをお勧めします。これにより、すべての機能を簡単に探索できます。
この記事では、WordPress プラグイン と Logto を使用して、Azure AD サインイン体験(ユーザー認証 (Authentication))を迅速に構築する手順を説明します。
前提条件
- 稼働中の Logto インスタンス。紹介ページ をチェックして始めてください。
- WordPress プラグイン の基本的な知識。
- 使用可能な Azure AD アカウント。
Logto でアプリケーションを作成する
Logto は OpenID Connect (OIDC) 認証 (Authentication) と OAuth 2.0 認可 (Authorization) に基づいています。これは、複数のアプリケーション間でのフェデレーテッドアイデンティティ管理をサポートし、一般的にシングルサインオン (SSO) と呼ばれます。
あなたの 従来のウェブ アプリケーションを作成するには、次の手順に従ってください:
- Logto コンソール を開きます。「Get started」セクションで、「View all」リンクをクリックしてアプリケーションフレームワークのリストを開きます。あるいは、Logto Console > Applications に移動し、「Create application」ボタンをクリックします。
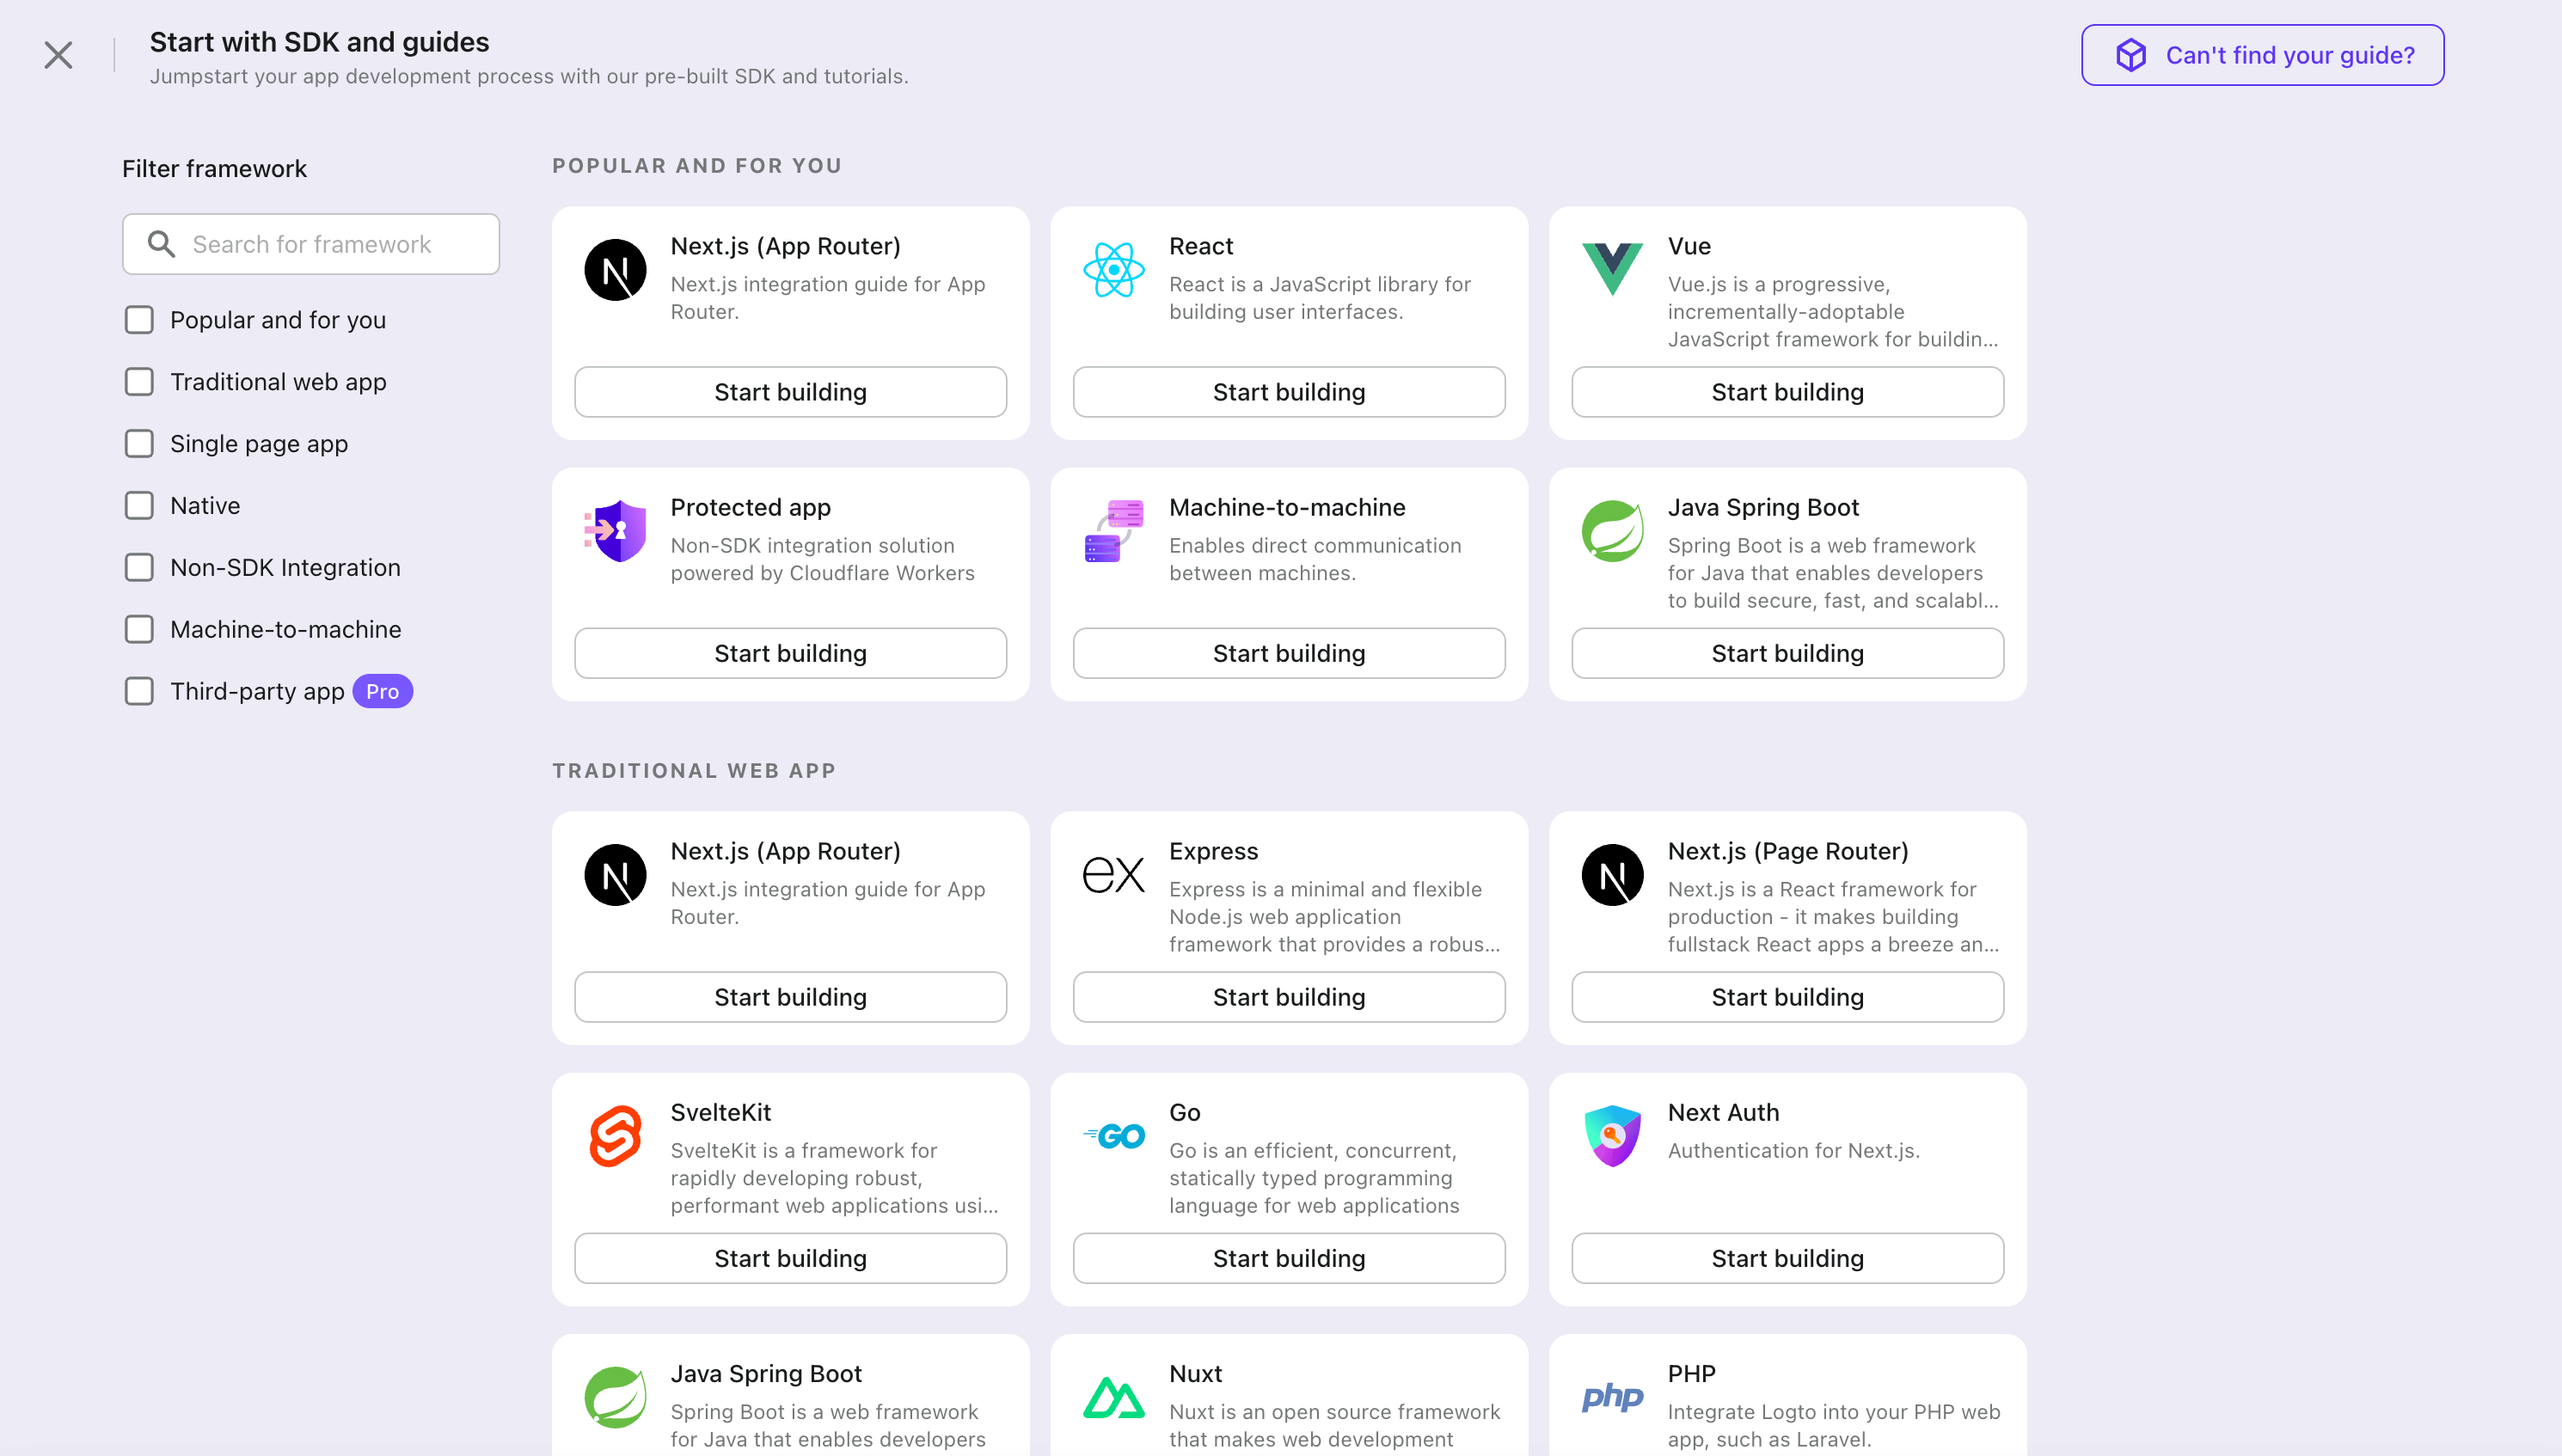
- 開いたモーダルで、左側のクイックフィルターチェックボックスを使用して、利用可能なすべての "従来のウェブ" フレームワークをフィルタリングするか、"従来のウェブ" セクションをクリックします。"WordPress" フレームワークカードをクリックして、アプリケーションの作成を開始します。
- アプリケーション名を入力します。例:「Bookstore」と入力し、「Create application」をクリックします。
🎉 タダーン!Logto で最初のアプリケーションを作成しました。詳細な統合ガイドを含むお祝いページが表示されます。ガイドに従って、アプリケーションでの体験を確認してください。
WordPress SDK を統合する
プラグインのインストール
- WordPress 管理パネルから
- アップロードから
- プラグイン > 新規追加 に移動します。
- 「Logto」を検索するか、検索ボックスに https://wordpress.org/plugins/logto/ を入力します。
- 今すぐインストール をクリックします。
- 有効化 をクリックします。
- 次のリンクのいずれかから Logto WordPress プラグインをダウンロードします:
- 最新リリース:
logto-plugin-<version>.zip形式のファイルをダウンロードします。 - WordPress プラグインディレクトリ:ダウンロード ボタンをクリックしてファイルをダウンロードします。
- 最新リリース:
- プラグインの ZIP ファイルをダウンロードします。
- WordPress 管理パネルで プラグイン > 新規追加 に移動します。
- プラグインのアップロード をクリックします。
- ダウンロードした ZIP ファイルを選択し、今すぐインストール をクリックします。
- 有効化 をクリックします。
プラグインの設定
これで、WordPress 管理パネルのサイドバーに Logto メニューが表示されるはずです。Logto > 設定 をクリックしてプラグインを設定します。
プラグインを設定する前に、Logto コンソールで 従来のウェブ アプリケーションを作成しておく必要があります。まだ作成していない場合は、Logto をアプリケーションに統合する を参照してください。
プラグインを開始するための最小限の設定は次のとおりです:
- Logto エンドポイント:Logto テナントのエンドポイント。
- アプリ ID:Logto アプリケーションのアプリ ID。
- アプリシークレット:Logto アプリケーションの有効なアプリシークレットのいずれか。
すべての値は Logto コンソールのアプリケーション詳細ページで見つけることができます。
値を入力したら、変更を保存 をクリックします(ボタンが見つからない場合はページの下までスクロールしてください)。
リダイレクト URI の設定
リダイレクト URI は、ユーザーが認証された後に Logto がリダイレクトする URL です。また、サインアウト後のリダイレクト URI は、ユーザーがログアウトした後に Logto がリダイレクトする URL です。
サインインフローを説明する非規範的なシーケンス図はこちらです:
サインアウトフローがどのように見えるかを示す非規範的なシーケンス図はこちらです:
リダイレクトが必要な理由について詳しくは、サインイン体験の説明 を参照してください。
この場合、Logto コンソールで両方のリダイレクト URI を設定する必要があります。リダイレクト URI を見つけるには、WordPress 管理パネルの Logto > 設定 ページに移動します。リダイレクト URI と サインアウト後のリダイレクト URI フィールドが表示されます。
- リダイレクト URI と サインアウト後のリダイレクト URI の値をコピーし、Logto コンソールの リダイレクト URI と サインアウト後のリダイレクト URI フィールドに貼り付けます。
- Logto コンソールで 変更を保存 をクリックします。
チェックポイント:WordPress ウェブサイトのテスト
これで、WordPress ウェブサイトで Logto の統合をテストできます:
- 必要に応じてシークレットブラウザウィンドウを開きます。
- WordPress ウェブサイトを訪問し、該当する場合は ログイン リンクをクリックするか、直接ログインページ(例:
https://example.com/wp-login.php)にアクセスします。 - ページは Logto サインインページにリダイレクトされるはずです。
- サインインまたはサインアッププロセスを完了します。
- 認証が成功すると、WordPress ウェブサイトに戻り、自動的にログインされるはずです。
- ログアウト リンクをクリックして WordPress ウェブサイトからログアウトします。
- Logto サインアウトページにリダイレクトされ、その後 WordPress ウェブサイトに戻るはずです。
- WordPress ウェブサイトからログアウトされているはずです。
WordPress プラグインの設定について詳しく知るには、 WordPress クイックスタート を参照してください。
Azure AD コネクターを追加する
迅速なサインインを有効にし、ユーザーコンバージョンを向上させるために、アイデンティティプロバイダー (IdP) として WordPress を接続します。Logto ソーシャルコネクターは、いくつかのパラメーター入力を許可することで、この接続を数分で確立するのに役立ちます。
ソーシャルコネクターを追加するには、次の手順に従ってください:
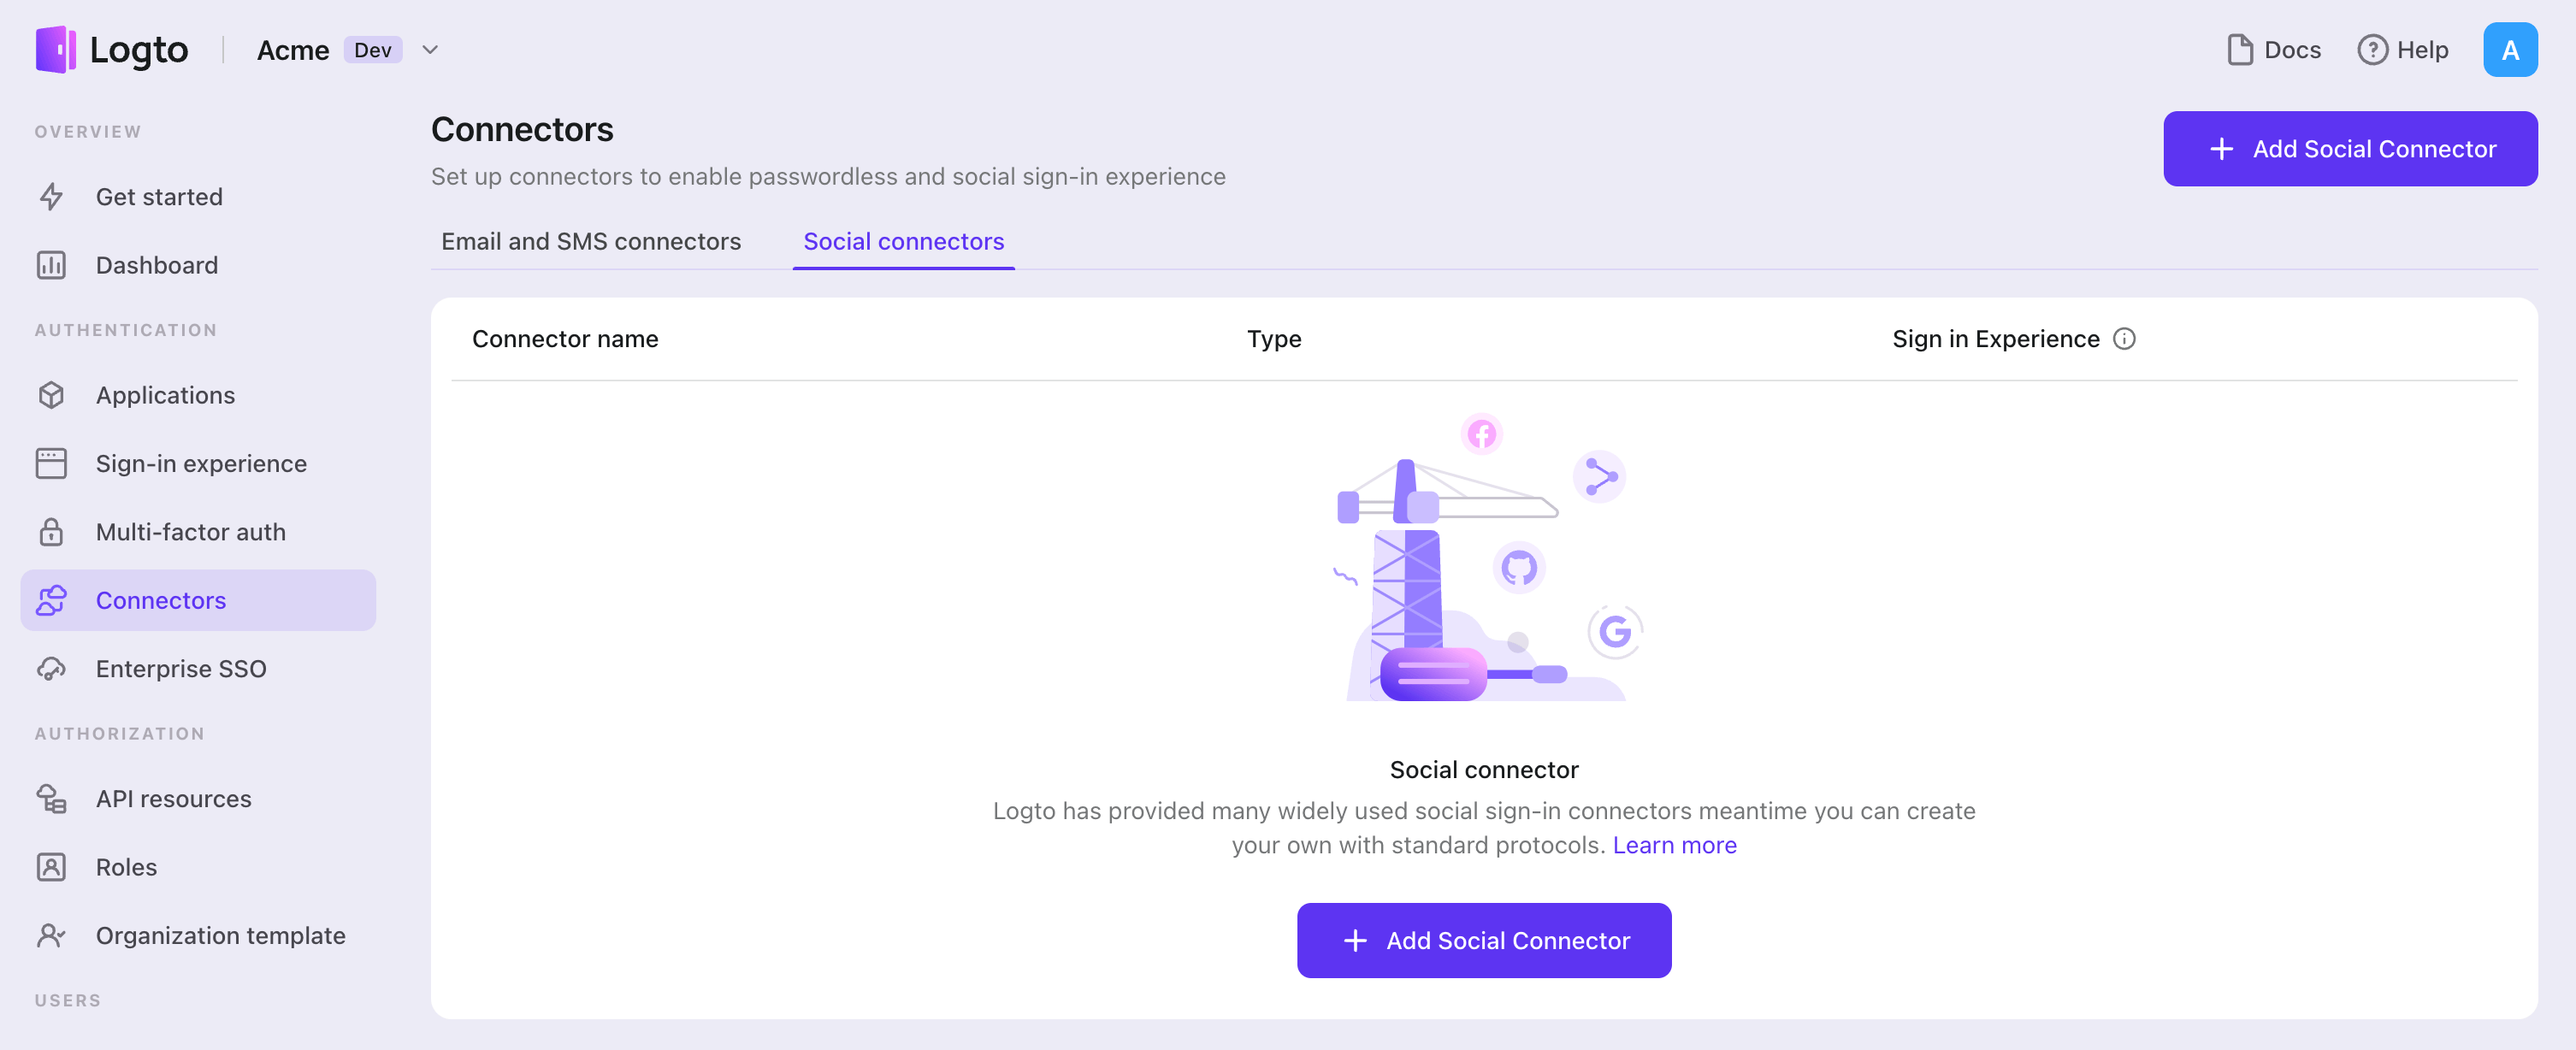
- Console > Connectors > Social Connectors に移動します。
- 「Add social connector」をクリックし、「Azure AD」を選択します。
- README ガイドに従い、必要なフィールドを完了し、設定をカスタマイズします。
インプレースコネクターガイドに従っている場合は、次のセクションをスキップできます。
Azure AD を設定する
Azure Portal で Microsoft Azure AD を設定する
- Azure Portal にアクセスし、Azure アカウントでサインインします。Microsoft Azure AD にアクセスするには、アクティブなサブスクリプションが必要です。
- 提供されているサービスから Azure Active Directory をクリックし、左側のメニューから App Registrations をクリックします。
- 上部の New Registration をクリックし、説明を入力し、アクセス タイプ を選択して、リダイレクト URI を追加します。これは、ログイン後にユーザーをアプリケーションにリダイレクトするためのものです。この場合、
${your_logto_endpoint}/callback/${connector_id}になります。例:https://foo.logto.app/callback/${connector_id}。connector_idは Logto 管理コンソールのコネクター詳細ページの上部バーにも表示されます。設定セクションでCallback URIをコピーできます。 - プラットフォームとして Web を選択します。
Logto に設定を入力する
| Name | Type |
|---|---|
| clientId | string |
| clientSecret | string |
| tenantId | string |
| cloudInstance | string |
クライアント ID
Azure Portal の新しく作成したアプリケーションの 概要 セクションで Application (client) ID を見つけることができます。
クライアント シークレット
- 新しく作成したアプリケーションで、Certificates & Secrets をクリックしてクライアント シークレットを取得し、上部の New client secret をクリックします。
- 説明と有効期限を入力します。
- クライアント シークレットは一度だけ表示されます。Logto コネクター設定に value を入力し、安全な場所に保存してください。
クラウド インスタンス
通常、https://login.microsoftonline.com/ です。詳細については、Azure AD 認証エンドポイント を参照してください。
テナント ID
Logto はこのフィールドを使用して認可 (Authorization) エンドポイントを構築します。この値は、Azure Portal でアプリケーションを作成する際に選択した アクセス タイプ に依存します。
- アクセス タイプとして この組織ディレクトリ内のアカウントのみ を選択した場合、{TenantID} を入力する必要があります。テナント ID は Azure Active Directory の 概要 セクションで見つけることができます。
- アクセス タイプとして 任意の組織ディレクトリ内のアカウント を選択した場合、organizations を入力する必要があります。
- アクセス タイプとして 任意の組織ディレクトリまたは個人の Microsoft アカウント内のアカウント を選択した場合、common を入力する必要があります。
- アクセス タイプとして 個人の Microsoft アカウントのみ を選択した場合、consumers を入力する必要があります。
設定を保存する
Logto コネクター設定エリアで必要な値をすべて記入したことを確認してください。「保存して完了」または「変更を保存」をクリックすると、Azure AD コネクターが利用可能になります。
サインイン体験で Azure AD コネクターを有効にする
ソーシャルコネクターを正常に作成したら、サインイン体験で「Azure AD で続行」ボタンとして有効にすることができます。
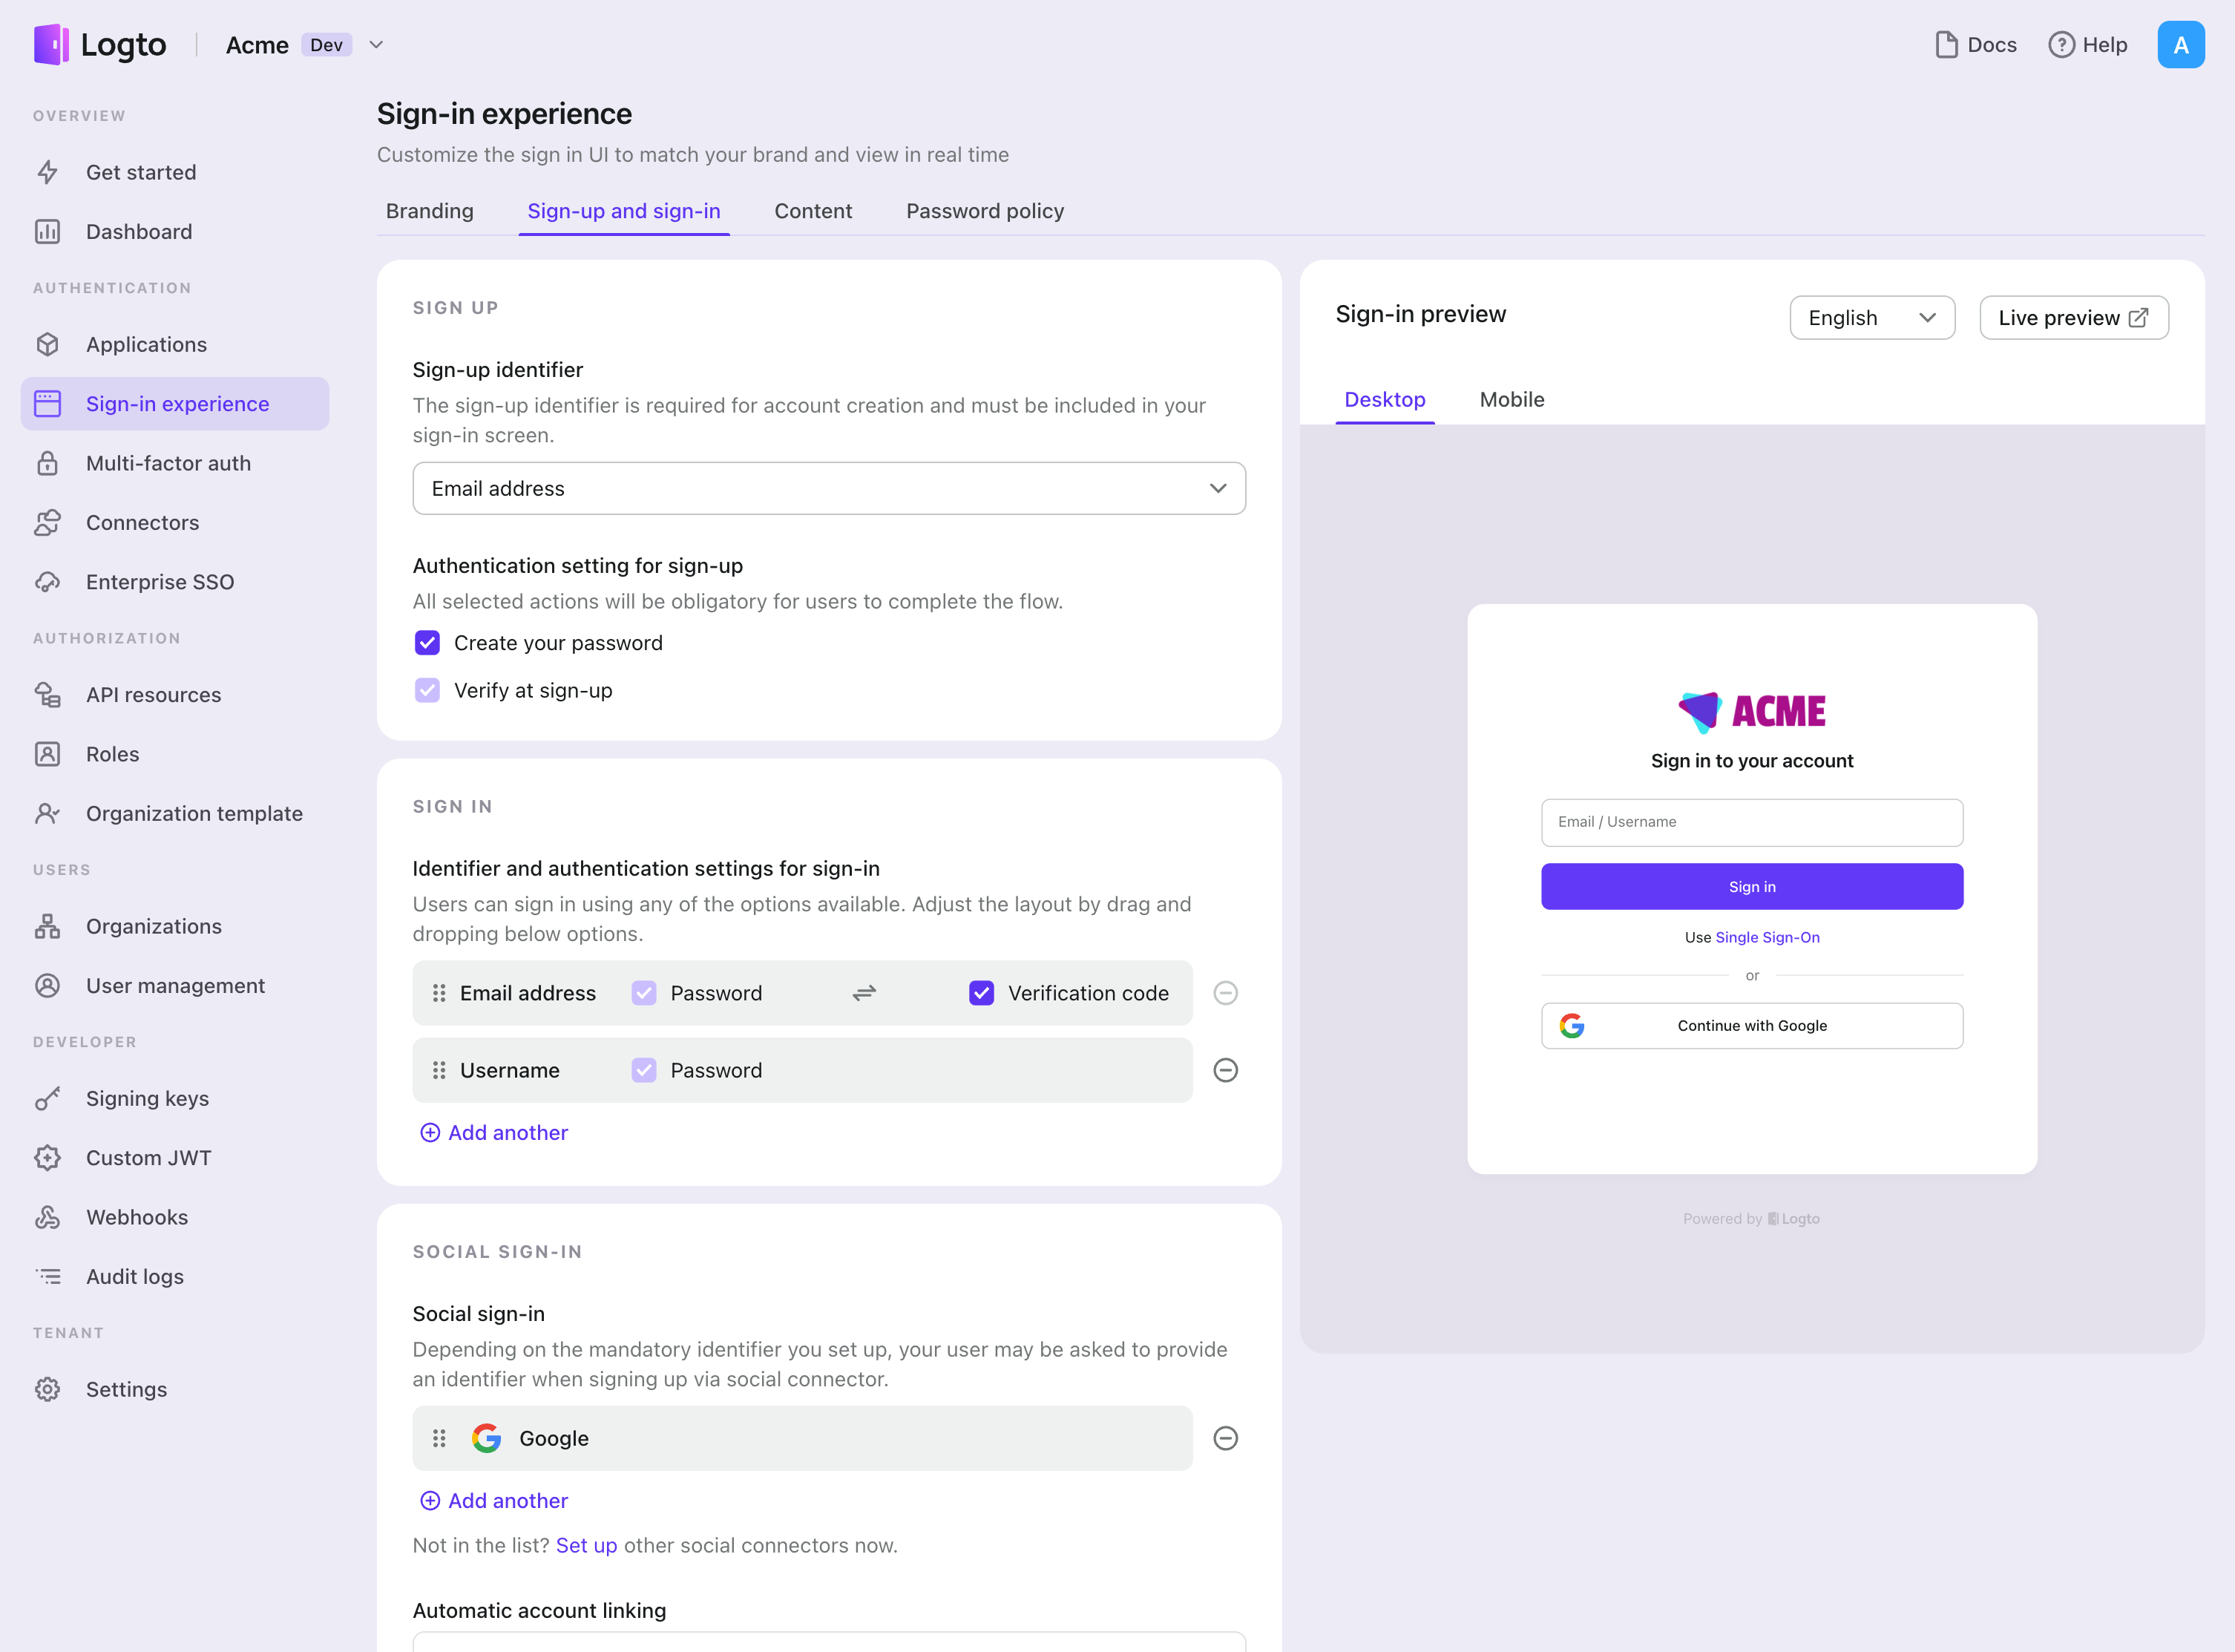
- Console > サインイン体験 > サインアップとサインイン に移動します。
- (オプション)ソーシャルログインのみが必要な場合は、サインアップ識別子に「該当なし」を選択します。
- 設定済みの Azure AD コネクターを「ソーシャルサインイン」セクションに追加します。
テストと検証
WordPress プラグイン アプリに戻ります。これで Azure AD を使用してサインインできるはずです。お楽しみください!
さらなる読み物
エンドユーザーフロー:Logto は、MFA やエンタープライズシングルサインオン (SSO) を含む即時使用可能な認証 (Authentication) フローを提供し、アカウント設定、セキュリティ検証、マルチテナント体験の柔軟な実装のための強力な API を備えています。
認可 (Authorization):認可 (Authorization) は、ユーザーが認証 (Authentication) された後に行えるアクションやアクセスできるリソースを定義します。ネイティブおよびシングルページアプリケーションの API を保護し、ロールベースのアクセス制御 (RBAC) を実装する方法を探ります。
組織 (Organizations):特にマルチテナント SaaS や B2B アプリで効果的な組織機能は、テナントの作成、メンバー管理、組織レベルの RBAC、およびジャストインタイムプロビジョニングを可能にします。
顧客 IAM シリーズ:顧客(または消費者)アイデンティティとアクセス管理に関する連続ブログ投稿で、101 から高度なトピックまでを網羅しています。